 Mesa Central
+562 2712 0569
 Contáctanos
ventas@infotecnica.cl
Mesa Central
Contáctanos
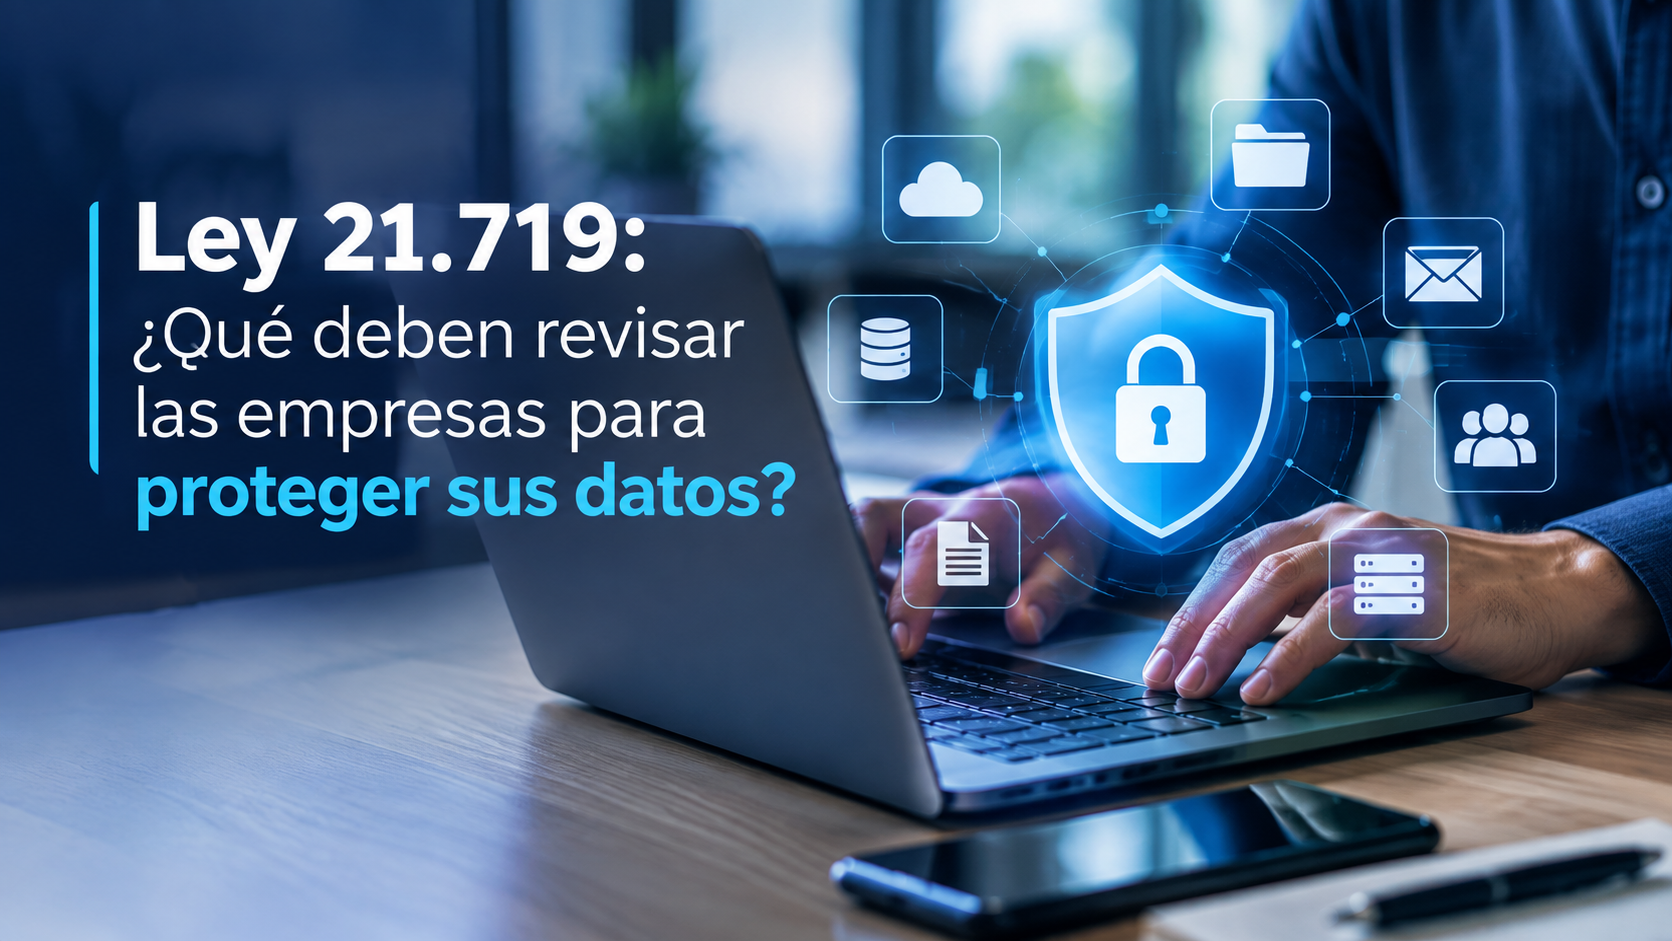
La protección de datos personales ya no es solo un asunto legal. También requiere procesos claros, controles de acceso y una infraestructura tecnológica preparada para prevenir incidentes.
Durante los últimos meses, la protección de datos personales ha adquirido una importancia creciente para las empresas chilenas. La Ley N.º 21.719 moderniza el marco regulatorio, fortalece los derechos de las personas y crea una nueva Agencia de Protección de Datos Personales encargada de fiscalizar el cumplimiento de la normativa.
Aunque recientemente se ha planteado una posible modificación al calendario de entrada en vigencia de la ley, esta propuesta aún debe continuar su tramitación. Por eso, las organizaciones no deberían esperar a que se defina el nuevo plazo para comenzar a revisar sus procesos, sistemas y medidas de seguridad.
Prácticamente todas las organizaciones manejan información relacionada con personas naturales. Por ejemplo:
La Ley 21.719 establece nuevas reglas para el tratamiento y protección de estos datos. Esto significa que las empresas deberán tener mayor claridad sobre qué información recopilan, para qué la utilizan, dónde la almacenan, quién puede acceder a ella y cuánto tiempo deben conservarla.
El desafío no consiste únicamente en redactar una política de privacidad. También es necesario demostrar que existen medidas concretas para proteger la información y reducir los riesgos de pérdida, acceso no autorizado, filtración o uso indebido.
El primer paso es realizar un inventario de la información que maneja la organización.
Es importante identificar:
Sin este inventario, es difícil saber qué se debe proteger y cuáles son los riesgos más importantes para la empresa.
No todas las personas deberían tener acceso a toda la información.
Una empresa debe revisar periódicamente:
Una cuenta olvidada, un permiso excesivo o un usuario sin autenticación reforzada pueden convertirse en una vía de entrada para un incidente de seguridad.
La protección de los datos también depende del estado de los equipos que los procesan.
Entre las medidas que conviene evaluar se encuentran:
Contar con un antivirus instalado no siempre es suficiente. Las empresas necesitan saber qué está ocurriendo en sus equipos, detectar comportamientos sospechosos y actuar rápidamente frente a una amenaza.
Una filtración de datos no es el único riesgo que debe considerarse. También existe la posibilidad de que la información sea eliminada, cifrada o inutilizada por un ataque.
Por esta razón, es fundamental revisar:
Tener una copia de seguridad no significa necesariamente estar protegido. Un respaldo incompleto, desactualizado o conectado permanentemente a la red también puede verse afectado por un ataque de ransomware.
La continuidad operativa requiere respaldos confiables y un procedimiento probado para recuperar la información.
Muchas empresas utilizan Microsoft 365, plataformas de gestión, sistemas de recursos humanos, servicios de almacenamiento y aplicaciones en la nube.
En estos entornos, es recomendable revisar:
La nube ofrece importantes ventajas, pero no elimina la responsabilidad de la empresa sobre la información que administra.
Uno de los puntos que requiere especial atención es la diferencia entre cumplir con las obligaciones de protección de datos y adoptar voluntariamente un modelo de prevención de infracciones.
El reglamento recientemente publicado establece requisitos y condiciones para la implementación, certificación, registro y supervisión de estos modelos. Sin embargo, la adopción de un modelo de prevención no debe confundirse con la obligación general de todas las organizaciones de proteger los datos personales y prevenir infracciones.
En términos prácticos, una empresa puede comenzar por:
La formalización de un modelo de prevención, su eventual certificación y la designación de responsables específicos deberán analizarse de acuerdo con la realidad, el tamaño, la actividad y los riesgos de cada organización.
La protección de datos no puede depender exclusivamente de documentos o declaraciones internas. Las políticas deben estar respaldadas por controles técnicos que reduzcan la posibilidad de incidentes.
Una estrategia de protección debe considerar, entre otros elementos:
Una empresa puede tener procedimientos correctamente redactados, pero si sus equipos no cuentan con protección, sus usuarios mantienen permisos excesivos o sus respaldos nunca han sido probados, seguirá existiendo una exposición importante.
El punto de partida puede ser una evaluación general que permita responder preguntas como:
Las respuestas permitirán detectar brechas y priorizar las acciones más urgentes.
La protección de datos personales debe entenderse como un proceso permanente. No se trata de realizar una única revisión, sino de mantener controles, responsables y procedimientos que se actualicen junto con las necesidades de la organización.
La eventual modificación del calendario de entrada en vigencia de la Ley 21.719 no debería convertirse en una razón para postergar estas tareas. La pérdida de información, un ataque de ransomware o el acceso indebido a datos sensibles pueden generar impactos operacionales, económicos y reputacionales incluso antes de que se produzcan cambios regulatorios.
La mejor estrategia es comenzar con un diagnóstico, identificar los riesgos y avanzar de manera gradual hacia una infraestructura más segura y preparada.
En Infotecnica podemos ayudarte a revisar y fortalecer distintos componentes de tu infraestructura tecnológica, incluyendo:
No esperes a que un incidente revele las debilidades de tu infraestructura.
Contáctanos y comienza a evaluar el nivel de protección de la información de tu empresa.
Comments are closed