 Mesa Central
+562 2712 0569
 Contáctanos
ventas@infotecnica.cl
Mesa Central
Contáctanos
Microsoft lanzó durante septiembre una de sus mayores rondas de actualizaciones de seguridad de los últimos años. El paquete publicado el 8 de septiembre corrigió 966 vulnerabilidades, incluyendo dos vulnerabilidades de día cero que, según los reportes disponibles, estaban siendo explotadas activamente.
Para las empresas, este tipo de actualizaciones vuelve a poner sobre la mesa una pregunta fundamental: ¿los equipos están realmente actualizados y protegidos frente a las amenazas actuales?
Las actualizaciones de seguridad cumplen un papel fundamental para reducir la exposición de computadores, servidores y otros sistemas frente a vulnerabilidades conocidas.
Sin embargo, la actualización de septiembre también demuestra que aplicar un parche no siempre significa que el proceso termine ahí.
Después de la actualización inicial, Microsoft publicó una actualización de emergencia para Windows 11, identificada como KB5129195, destinada a solucionar problemas que afectaban determinadas funciones de Remote Desktop, entornos Hyper-V y algunos dispositivos de audio USB.
Esto pone de manifiesto la importancia de gestionar las actualizaciones de manera planificada, especialmente en organizaciones donde una falla en un equipo puede afectar directamente la continuidad de las operaciones.
En una organización, los computadores y servidores no funcionan de manera aislada. Forman parte de una infraestructura conectada a aplicaciones, sistemas internos, servicios en la nube, redes y usuarios.
Una actualización que genere incompatibilidades o errores puede afectar, dependiendo del entorno:
Por eso, mantener los sistemas actualizados debe ir acompañado de visibilidad, monitoreo y capacidad de recuperación.
Ante este escenario, recomendamos revisar periódicamente al menos los siguientes puntos:
Verificar qué equipos tienen instaladas las últimas actualizaciones de seguridad y cuáles permanecen pendientes.
No basta con asumir que Windows Update está funcionando correctamente: en organizaciones con múltiples equipos es importante contar con una visión centralizada del estado de actualización.
Identificar computadores, servidores y estaciones de trabajo cuya indisponibilidad pueda afectar directamente la operación.
Estos equipos deberían tener especial atención antes y después de aplicar actualizaciones importantes.
Las organizaciones que utilizan Remote Desktop u otras herramientas de acceso remoto deberían comprobar que las conexiones continúan funcionando correctamente después de las actualizaciones.
Microsoft publicó la actualización KB5129195 precisamente para solucionar problemas relacionados con Remote Desktop Services derivados de la actualización de septiembre.
Antes de realizar cambios relevantes en sistemas críticos, es fundamental contar con respaldos disponibles y, especialmente, verificar que puedan recuperarse correctamente.
Un respaldo que nunca ha sido probado no debería considerarse una garantía de recuperación.
Las actualizaciones de Windows son solo una parte de la estrategia de seguridad.
Las empresas también deberían considerar mecanismos de protección de endpoints, monitoreo, gestión de vulnerabilidades, control de accesos y políticas de seguridad.
En entornos empresariales, la gestión de actualizaciones debería formar parte de un proceso más amplio.
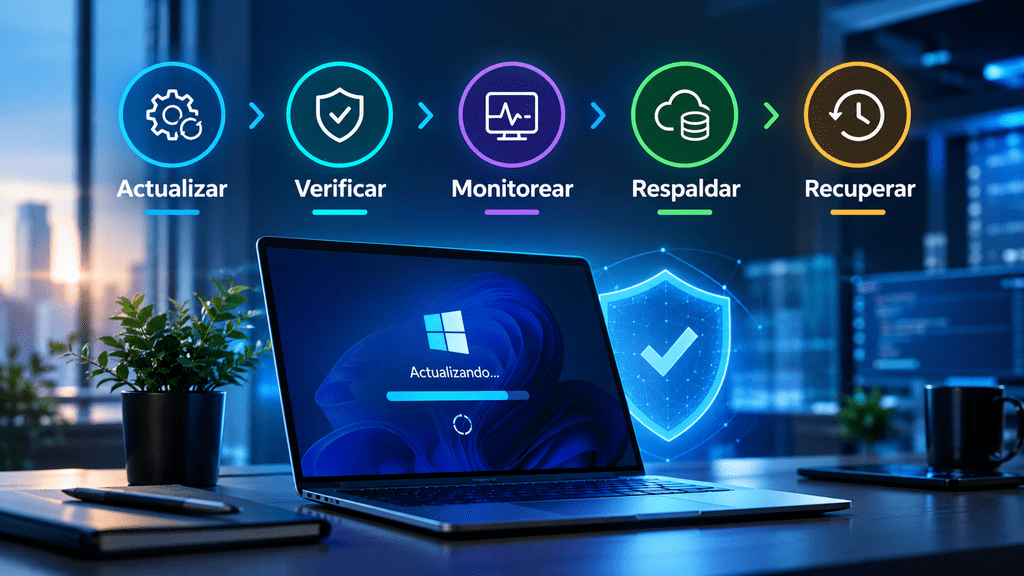
Esta visión permite reducir el riesgo de que una actualización necesaria para mejorar la seguridad termine generando una interrupción inesperada.
El caso de septiembre es un buen ejemplo: Microsoft publicó inicialmente sus actualizaciones de seguridad y posteriormente tuvo que distribuir una actualización fuera de calendario para solucionar determinados problemas introducidos por el parche inicial.
Tener computadores conectados a Internet implica estar expuesto permanentemente a nuevas vulnerabilidades y amenazas.
Por eso, la seguridad tecnológica de una empresa no debería depender únicamente de que cada usuario recuerde actualizar su computador.
Contar con una adecuada gestión de infraestructura permite conocer:
Qué equipos existen → qué software utilizan → cuáles están actualizados → cuáles presentan riesgos → y cómo recuperar la información ante un incidente.
En Infotecnica ayudamos a empresas a gestionar y proteger su infraestructura tecnológica, integrando soporte TI, Microsoft 365, respaldo, ciberseguridad y soluciones de continuidad operacional.
Conversemos con nuestros especialistas y revisemos las necesidades tecnológicas de tu empresa.
Comments are closed