 Mesa Central
+562 2712 0569
 Contáctanos
ventas@infotecnica.cl
Mesa Central
Contáctanos
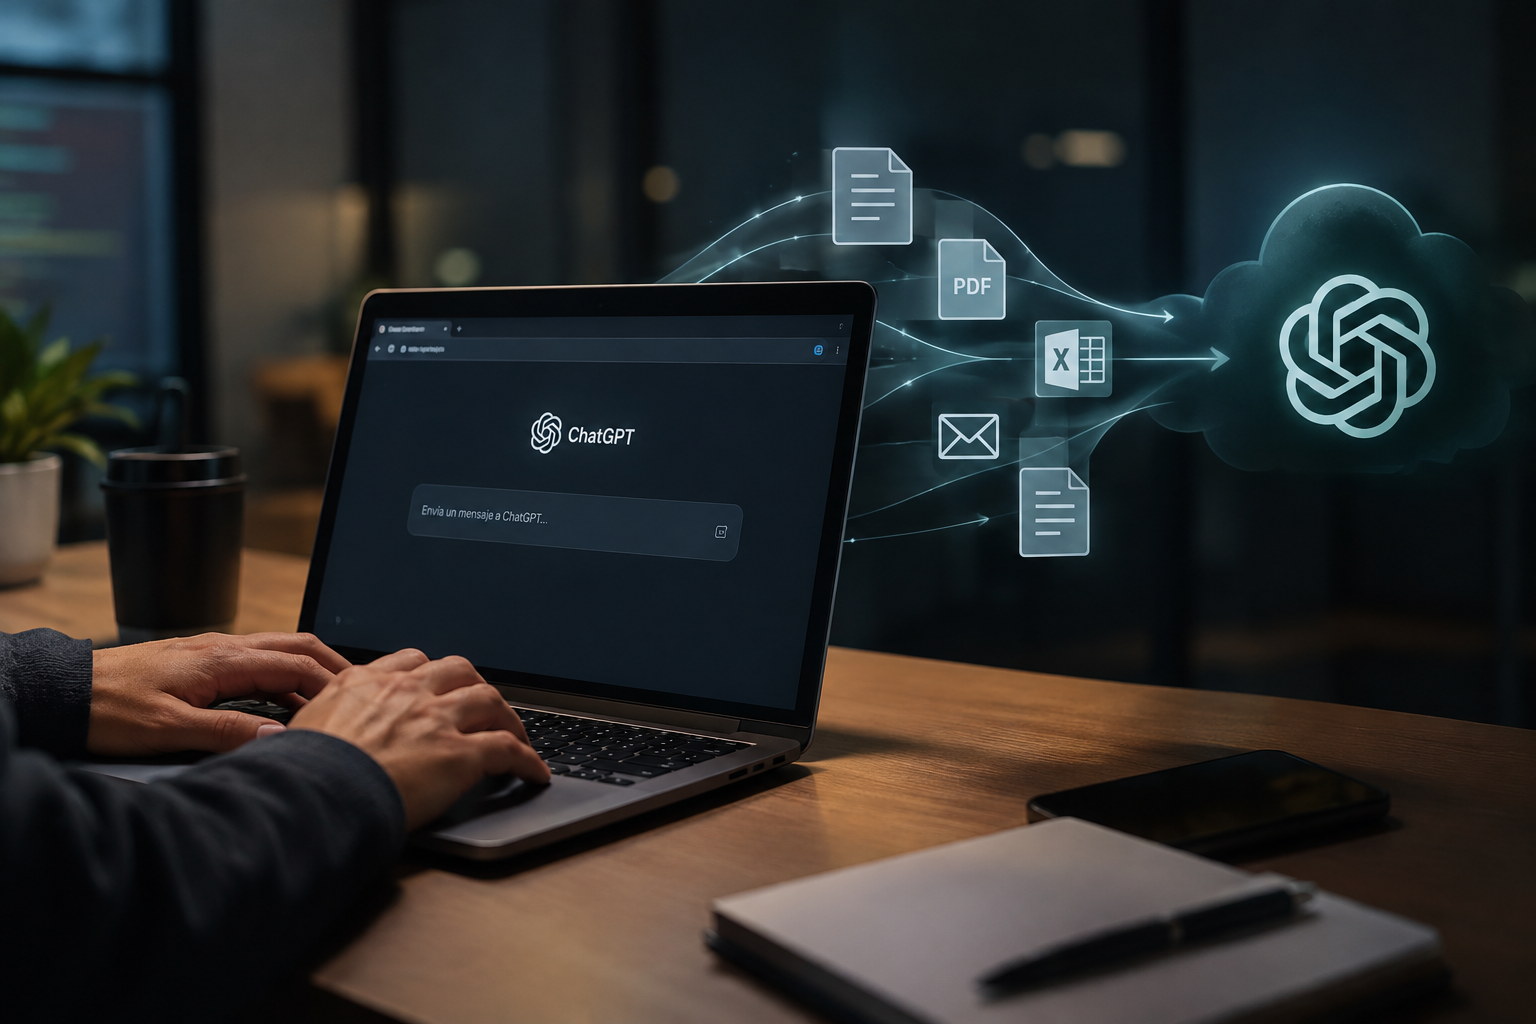
Un ejecutivo copia un contrato en una herramienta de IA para que se lo resuma. Alguien de finanzas pega una planilla con datos de clientes para pedir un análisis. Una persona de soporte sube un log con credenciales para que se lo expliquen. Nadie tiene mala intención y todos quieren trabajar más rápido, pero la información de la empresa acaba de salir de su control.
A este fenómeno se le llama Shadow AI (IA en la sombra): el uso de herramientas de inteligencia artificial sin la supervisión del área de TI.
Acronis señala que la IA generativa se está extendiendo rápidamente entre las pymes, a menudo a través de herramientas de uso doméstico no autorizadas, lo que crea nuevas superficies de ataque, riesgos de cumplimiento normativo y exposición a fugas de datos.
Los datos que suelen terminar en estas herramientas incluyen:
Para muchas empresas, prohibir la IA no funciona: la gente la usa igual, desde su navegador y sin que nadie lo vea. El camino realista es ver, controlar y proteger.
Es una solución integrada de forma nativa en la plataforma de Acronis. Según el fabricante, ofrece visibilidad y control sobre el uso de la IA, bloquea el intercambio de datos confidenciales y detecta prompts maliciosos. Se apoya en tres capacidades:
1. Visibilidad de la IA en la sombra
Permite descubrir y supervisar las herramientas de IA generativa basadas en navegador para entender qué se usa y qué nivel de riesgo existe, antes de que el problema escale.
2. Protección de datos confidenciales
La solución analiza los prompts para detectar contenido sensible y bloquea los envíos no autorizados a servicios de IA públicos o no aprobados. La política de IA segura deja de ser un documento y pasa a ser una regla que se cumple en la práctica.
3. Detección de prompts maliciosos
Bloquea técnicas como la inyección de prompts, que buscan inducir comportamientos dañinos en la IA y afectar a usuarios y sistemas.
Una ventaja práctica es que no obliga a empezar con prohibiciones. La solución admite un modo de detección para la supervisión y un modo de bloqueo para aplicar directivas cuando se detectan datos confidenciales.
Una forma ordenada de implementarlo:
Acronis indica que los eventos de DLP para IA generativa se registran en el registro de eventos, lo que ayuda a respaldar la política con evidencia.
El uso no deseado de la IA puede bloquearse además mediante filtrado de URL (EDR/XDR), de modo que la adopción de herramientas se mantenga alineada con lo que la empresa definió como aceptable.
GenAI Protection se enfoca en las herramientas basadas en navegador. Para ir más allá, Acronis DLP ayuda a proteger los datos confidenciales en más de 70 canales locales y de red, incluidas las apps locales de IA generativa.
Acronis presenta GenAI Protection como la primera fase de Acronis Cyber Workspace, una propuesta que seguirá sumando capacidades para un entorno de trabajo con IA más seguro. Es una señal clara de hacia dónde va la ciberseguridad: proteger no solo los equipos y los respaldos, sino también cómo las personas usan la inteligencia artificial.
Si respondiste “no sé” a varias, es momento de ordenar el tema.
¿Acronis GenAI Protection prohíbe usar IA?
No. Su enfoque es dar visibilidad y control: puedes permitir las herramientas aprobadas y bloquear envíos de datos sensibles o servicios no autorizados.
¿Qué tipo de datos detecta?
Datos personales, información de salud, credenciales, detalles financieros y datos empresariales confidenciales, entre otros.
¿Sirve contra la inyección de prompts?
Sí, incluye detección y bloqueo de prompts maliciosos.
¿Reemplaza a una política de uso de IA?
No, la complementa: la política define las reglas y la tecnología las hace cumplir.
¿Puede Infotecnica ayudarme con esto?
Somos representantes de Acronis y contamos con más de 15 años de experiencia en servicios TI. Contáctanos y revisamos cómo proteger el uso de IA en tu empresa.
Comments are closed